الكومبس- خاص: إذا كنت تعيشُ في السويد فلا بدّ أنك تسمع بين الحين والآخر عن الأساليب الجديدة التي يتبعها المُحتالون لتنمية مهاراتهم الخداعيّة بغرض إحكام قبضتهم على “ضحايا جدد”، وسلبهم أموالهم أو معلوماتهم الشخصية أو حتى التأثير على قراراتهم بهدف إلحاق الأذى النفسي بهم.
ولعل آخر ما أصدرته الشرطة من تحذيرات حول هذا الموضوع هو النسخة المزيفة من تطبيق “سويش” للدفع الإلكتروني المشابهة تماماً لتطبيق “سويش” الأصلي الذي يستخدمه الكثير من سكان السويد بشكل يومي لتسديد المبالغ المالية.
ولكن موضوع الاحتيال على الآخرين لا يتوقف عند هذا الحد بل ينبثق عنه كل يوم أسلوب جديد بعد فناء الأسلوب السابق الذي اعتاد الناس على كشفه، وما يزيد الأمر سوءاً هو أنه حتى لو كان الشخص حذراً وذا خبرة واسعة في رصد أساليب الاحتيال الإلكتروني، فلا يمنع ذلك أن يقع في شباك مُحتالٍ ما كما حصل مع الضابطة المتقاعدة والمتحدثة الصحفية السابقة باسم الشرطة، إيوا-يان ويستفورد ذات الخمسين عاماً من الخبرة المهنية عندما وقعت ضحية لعملية احتيال عبر الإنترنت عندما أرادت فقط إلغاء اشتراكها في إحدى الصحف.
ما هو “احتيال الرئيس التنفيذي” أو (VD-bedrägerier)؟
وفقا للمعلومات التي نشرتها صفحة جامعة “لوند” فإن هذا النوع من الاحتيال يستهدف الموظفين الجُدد في الشركات، حيث يقوم “الشخصُ المحتال” بدراسة الشركة المستهدفة عبر ما يسمى بمسح”الهندسة الاجتماعية” لها، وهذا يعني محاولة تحديد المدراء الأساسيين في الشركة كالرؤساء التنفيذيين ومدراء الإدارات الأخرى، وثم تأتي المرحلة الثانية التي تنطوي على تحديد طرق الاتصال الداخلي في الشركة التي غالباً ما تكون البريد الإلكتروني للشركة.
وبسبب رسميّة قنوات الاتصال بين الموظفين والإدارات في الشركات عموماً، غالباً ما ينتحل الشخص المُحتال صفة الرئيس التنفيذي مستخدماً البريد الإلكتروني للتواصل مع الموظف المستهدف، إذ من غير المعتاد استخدام تطبيقات المحادثة السريعة بين الرؤساء التنفيذيين والموظفين.
كما تضيف جامعة “لوند” أن البريد الإلكتروني المرسل من جانب “الرئيس التنفيذي المزيّف”، غالباً ما يكون بعنوان بريد إلكتروني صحيح أو مشابه، ومكتوب بلغة صحيحة. كما قد يطلب هذا الرئيس من الموظف المُستهدف إرسال فاتورة مرفقة، بغرض إيهامه بأنه سيحصل على الأموال التي يدفعها بعد إتمامه المهمة المُزيفة، ولكن ما إن يتم الموظف عملية تحويل الأموال أو شراء شيء ما وإرساله للمدير المزعوم، سينقطع التواصل مع هذا الرئيس المزيف ويخرج الموظف صفر اليدين نتيجة هذه العملية الاحتيالية.
محاولة احتيال باستخدام أسلوب “الرئيس التنفيذي المزيّف” باءت بالفشل
حصلت الكومبس على صور تظهر رسائل بريد إلكتروني بين شخص ادعى أنه الرئيس التنفيذي لإحدى الشركات المشهورة في السويد، وموظفة أخرى انضمت حديثاً لفريق عمل الشركة. الشخص الذي انتحل صفة الرئيس التنفيذي للشركة أرسل بريداً إلكترونياً لـ هناء (اسم مستعار) التي أرسلت الشكوى للكومبس، وسألها بدايةً عما إذا كانت مهتمة بمساعدته لشراء هدية لأحد الموظفين بأسلوب مُنمّق على حد تعبير هناء.
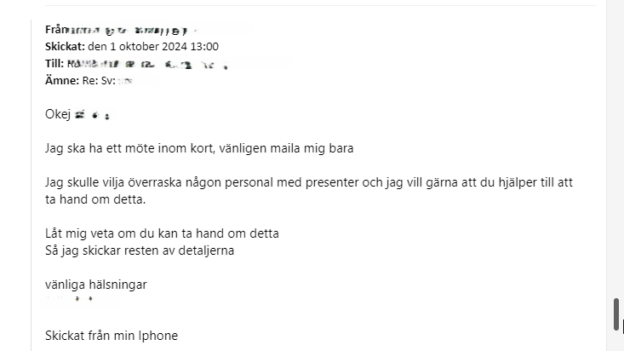
تكمل هناء في قولها شكوتها للكومبس (لقد كنت في المنزل مع طفلي عندما تلقيت رسالة البريد الإلكتروني من هذا الشخص الذي انتحل صفة رئيسنا التنفيذي، ولهذا كنت أستخدم هاتفي المحمول فقط للرد على رسائله. شعرت بالغرابة بدايةً ولكن لم أتردد بإظهار محبتي لإسعاد زملائي في العمل، لاسيّما أن هذه الرسالة وصلتني على البريد الإلكتروني الرسمي للشركة التي أعمل بها وليس بريدي الإلكتروني الشخصي.)
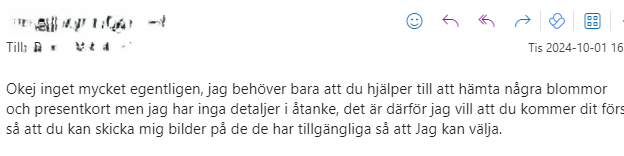
كما تظهر الصور المرفقة أعلاه من هناء (اسم مستعار) فإن الشخص الذي انتحل صفة الرئيس التنفيذي قال لها أنه في اجتماع، وذلك ليمنعها بالاتصال فعلياً برئيسها التنفيذي وكشف لعبته منذ البداية، و”الرئيس التنفيذي المزيف” كان حذقاً على حد وصف هناء لأنه قال لها أن ترسل له بعض صور الورود قبل أن تشتريها لاختيار الأنسب، وبعدها طلب منها أن تشتري بعض “القسائم الشرائية” أو (Presentkort)، ولكي يطمئنها قال لها أن ترسل فاتورة الشراء لئلا تنفق شيئاً من حسابها الخاص على حد تعبير صاحبة الشكوى.
ضعف شبكة الإنترنت ينقذ الموقف
حاولت هناء أن ترسل صور الورود التي ستشتريها لزملائها بناءً على طلب رئيسها التنفيذي المزيّف عبر البريد الإلكتروني ولكن بسبب ضعف شبكة الإنترنت في متجر الزهور قررت هناء أن ترسل الصور عبر “التشات” للرئيس التنفيذي الحقيقي على حد تعبيرها. وبعدها أصبحت خطة الاحتيال مكشوفة بعد تلقي هناء اتصالاً من رئيسها التنفيذي وتحذيرها من أن هذا الأمر هو انتحال شخصية وكان عليها التحقق من عنوان البريد المُرسل وليس فقط اسم صاحب البريد.
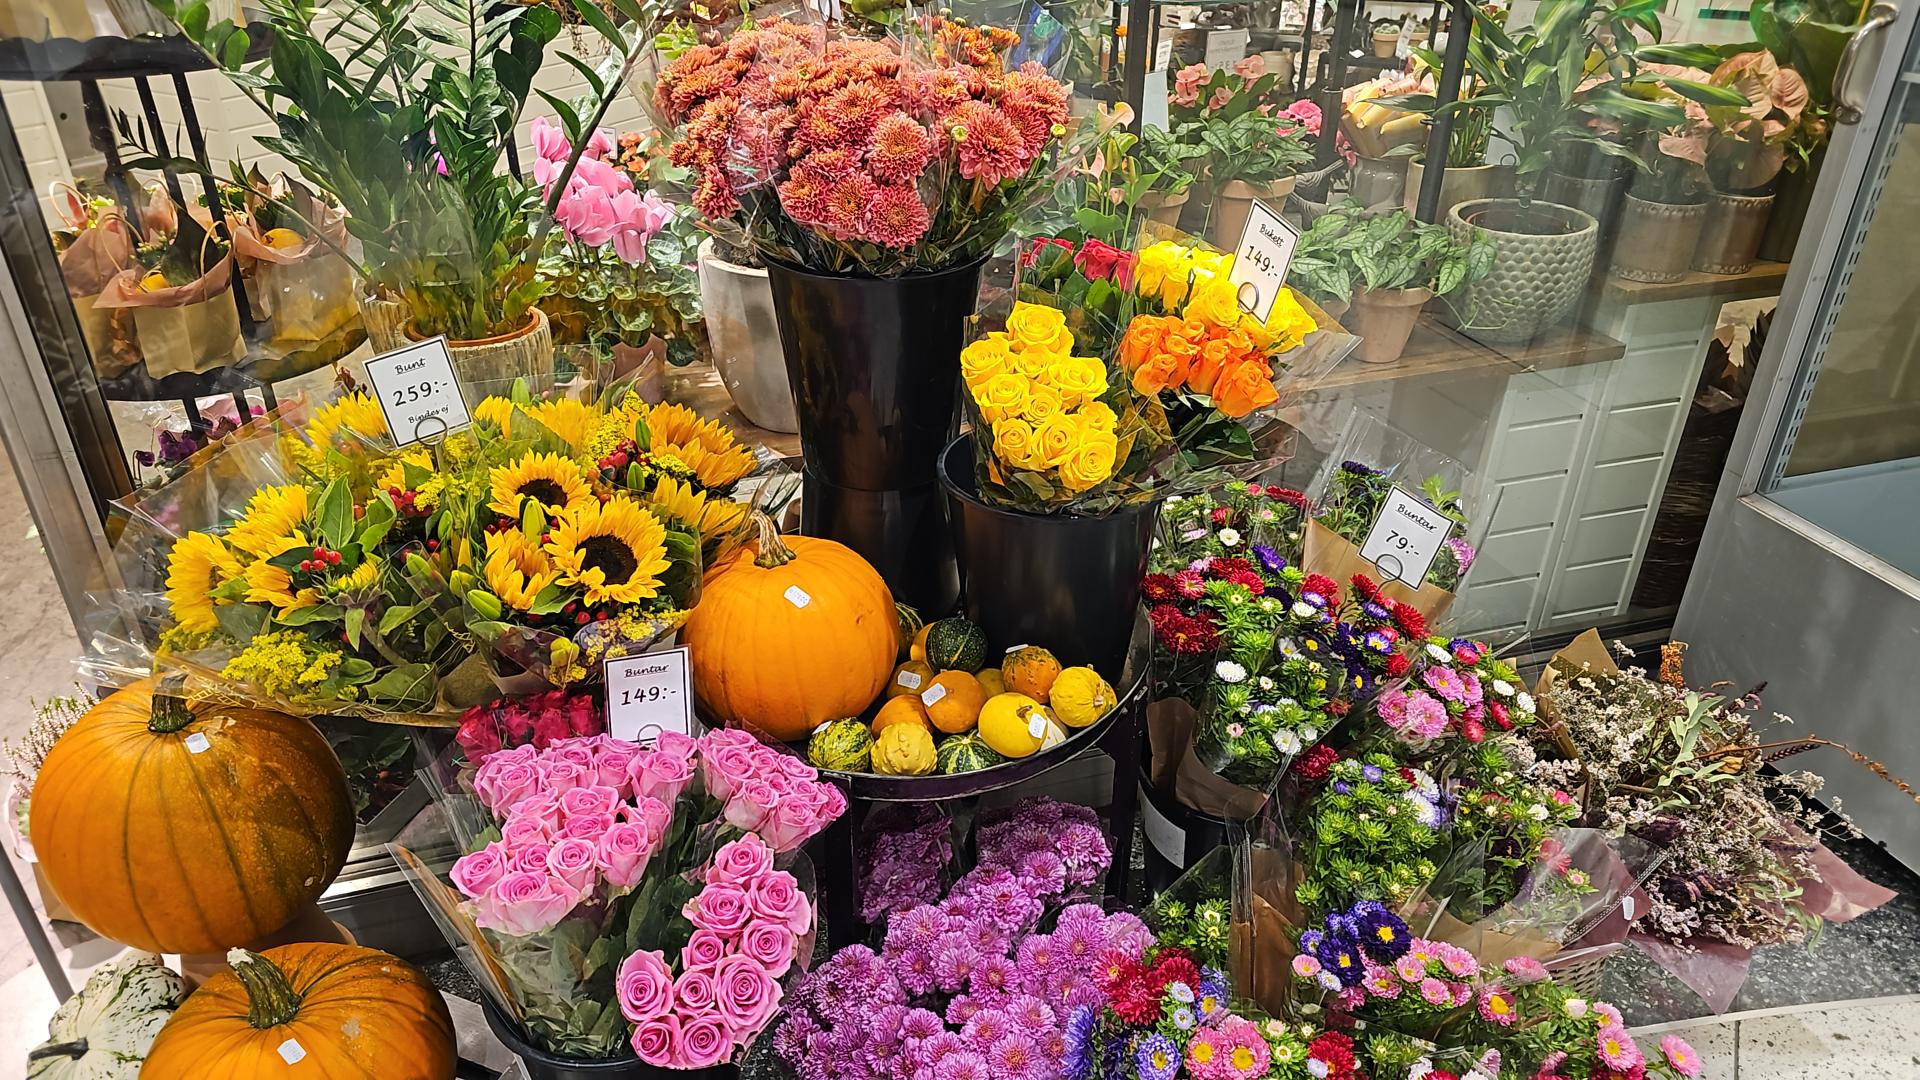
الزهور التي كانت ستشتريها هناء لزملائها
كيف أحمي نفسي من الاحتيال عبر البريد الإلكتروني؟
وفقاً لتصريحات الشرطة فإن الرسائل الاحتيالية التي ترسل عبر البريد الإلكتروني غالباً ما تبدو “حقيقية وذات مصداقية عالية” ولهذا تنشر الشرطة باستمرار توصياتها للحد من هذه الأساليب الاحتيالية والتوعية بها، وذلك لأن اتخاذ بعض التدابير الاستباقية قبل الشركات والموظفين بهدف زيادة أمانهم الإلكتروني أو سيمنع وقوع المزيد من ضحايا الاحتيال مهما كان نوعه، ولهذا يمكن تلخيص أبرز توصيات الشرطة لحماية الشركات والأشخاص من “احتيال الرؤساء التنفيذيين” ضمن القائمة التالية:
تحقق دائماً من عنوان البريد الإلكتروني وليس اسم المرسل فقط: إذا تلقى أحد الأشخاص في الشركة طلباً عبر البريد الإلكتروني بشأن تحويل المبالغ المالية، فيجب عليه أولاً إلقاء نظرة إضافية على البريد الإلكتروني والتحقق من اللغة وعنوان البريد الإلكتروني بشكل جيد.
انتبه للتغييرات البسيطة: يقوم المحتالون عادة بإجراء تغييرات صغيرة على عنوان البريد الإلكتروني، على سبيل المثال تغيير حرف أو اسم المجال (e-postdomän) على سبيل المثال .se في النهاية، يمكن أن يكون .org أو .com.
تعزيز الأمان الداخلي للشركات: يجب على الشركات التحقق من إجراءات الأمان الداخلية باستمرار، كالمصادقة على دفع المبالغ الكبيرة من عدة أطراف معنية في الشركة.
كما تضيف الشرطة السويدية أنه يقع باستمرار العديد من الرؤساء التنفيذيين ضحية المحتالين، وذلك في إشارة منها إلى أن “احتيال الرئيس التنفيذي” لا ينطبق على الرئيس التنفيذي الحقيقي للشركة فقط، وإنما يمكن للمحتال أن يتظاهر بأنه شخص آخر في الشركة.
راما الشعباني